助记词离线保存
欧y钱包的助记词一旦生成即应手写抄录并离线存放,不截图、不存网盘、不通过聊天工具传输,任何索要助记词的行为都应视为诈骗。
把常用收款地址加入欧y钱包地址簿并命名,转账时从白名单选取,避免手动粘贴被剪贴板劫持替换成攻击者地址。
不要直接确认。先看清调用的是哪个合约、授权额度是多少、是否涉及无限授权。看不懂就拒绝签名,改用交易模拟功能预演结果,或换用只读方式查询。
在新设备安装欧y钱包后选择导入钱包,输入此前离线保存的助记词即可恢复,地址不变。迁移完成后旧设备应清除钱包数据,助记词继续离线保管。
欧y钱包的助记词一旦生成即应手写抄录并离线存放,不截图、不存网盘、不通过聊天工具传输,任何索要助记词的行为都应视为诈骗。
欧y钱包的私钥经加密后保存在设备本地,配合系统级生物识别解锁,即使设备丢失,未通过验证也无法读取密钥材料。
签名前欧y钱包可对交易结果进行模拟,展示资产变动与调用合约,让用户在确认前看清这笔操作究竟会动到哪些余额。
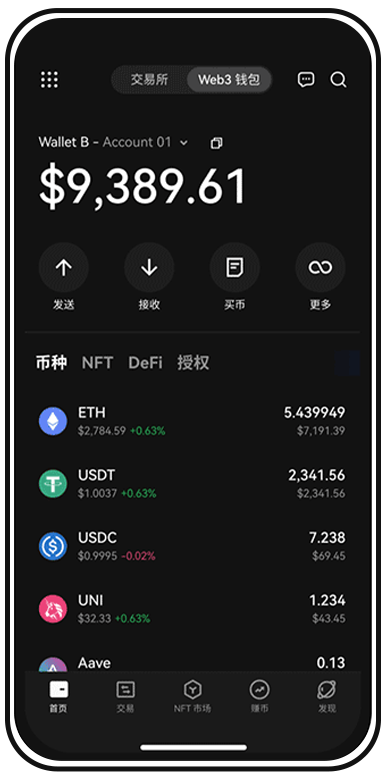
欧y钱包保留授权与交易历史,支持按链筛选查看,用户可据此定位可疑合约并批量撤销,形成可追溯的风险处置闭环。
欧y钱包的安装包应只从官方渠道获取,安装前比对文件哈希与签名信息,避免侧载来路不明的APK,从源头切断被植入恶意代码的可能。
通过授权管理面板集中查看欧y钱包地址在各链上的代币授权,按额度与时间排序,优先撤销高额度、长期未用的授权项。
不能。欧y钱包不保存助记词,也没有后台可重置。助记词是恢复钱包的唯一凭证,丢失即意味着该地址资产无法再通过任何途径取回,只能依靠事先的离线备份。
配合欧y钱包使用链上扫描工具,输入地址即可查看与该地址交互过的合约风险标签,辅助判断是否曾与恶意合约往来。
第一步,从官方渠道完成欧y钱包安装并核对签名,生成钱包后立即手写助记词,做两份异地存放。第二步,先用小额资产熟悉转账与签名流程,确认地址簿与网络选择无误后再转入大额。第三步,养成每月检查一次授权的习惯,撤销不再使用的DApp权限,并保持设备系统与欧y钱包版本更新。
不要交互。陌生代币常见于地址投毒或诱导授权骗局,尝试出售或授权可能触发恶意合约。可在欧y钱包中隐藏该代币显示,不点击、不授权、不转账。
下载欧y钱包后别急着转入大额,先完成助记词离线备份与授权检查,把风险控制动作做在前面,后续每一步操作都会更从容。